RODO a Conversions API: hashowanie, podstawa prawna i jak długo trzymać dane leadów
Czy hash SHA-256 wystarczy, żeby wysyłać dane klientów do Mety zgodnie z RODO? Role stron, podstawa prawna, umowa powierzenia i okres przechowywania danych.
Spis treści
- Kto jest kim, gdy dane trafiają do Mety?
- Czy hashowanie SHA-256 to anonimizacja?
- Na jakiej podstawie prawnej wysyłać dane do Mety?
- Czy potrzebna jest umowa powierzenia?
- Jak długo przechowywać dane leadów i klientów?
- Jakie zabezpieczenia warto sprawdzić w narzędziu?
- Lista kontrolna przed włączeniem wysyłki
- Czego narzędzie za Ciebie nie zrobi
Hashowanie SHA-256 nie zwalnia z RODO. Zamienia e-mail i telefon w skrót, który Meta umie dopasować do konta, więc z punktu widzenia prawa to nadal dane osobowe, tylko lepiej chronione w drodze. Żeby wysyłać leady i zamówienia przez Conversions API, potrzebujesz czterech rzeczy: podstawy prawnej, informacji dla klienta, umowy powierzenia z dostawcą narzędzia i rozsądnego okresu przechowywania. Poniżej każda z nich po kolei, z odnośnikami do tekstu RODO i dokumentów Mety.
To nie jest porada prawna. Artykuł porządkuje fakty i pokazuje, co robi narzędzie. Decyzje o podstawie prawnej i okresie przechowywania podejmuje administrator danych, najlepiej razem z prawnikiem lub inspektorem ochrony danych.
Kto jest kim, gdy dane trafiają do Mety?
Twoja firma jest administratorem, czyli decyduje, po co i jak przetwarza dane klientów. Narzędzie, które w Twoim imieniu odbiera leady i wysyła je do Mety, jest podmiotem przetwarzającym. Rolę Mety opisują jej Warunki Narzędzi Biznesowych i jest ona różna w zależności od celu.
| Strona | Rola według RODO | Skąd to wynika |
|---|---|---|
| Twoja firma | Administrator | Ty zbierasz leady i zamówienia i decydujesz o celu |
| Dostawca narzędzia (np. Convs) | Podmiot przetwarzający | Przetwarza dane na Twoje polecenie, nie we własnym celu |
| Meta Platforms Ireland: dopasowanie i pomiar | Podmiot przetwarzający | Warunki Narzędzi Biznesowych, pkt 5.a.i |
| Meta Platforms Ireland: dane o zdarzeniach z Twojej strony zbierane narzędziami Mety | Współadministrator (art. 26 RODO) | Warunki Narzędzi Biznesowych, pkt 5.a.ii i aneks dla administratorów |
UODO tłumaczy te pojęcia w wyjaśnieniu o administratorze, współadministratorze i podmiocie przetwarzającym. Najważniejsza różnica: podmiot przetwarzający nie realizuje własnych celów. Jeśli dostawca narzędzia używałby danych Twoich klientów do czegoś własnego, przestałby być tylko podmiotem przetwarzającym.
Warunki Mety nakładają też obowiązki na Ciebie: oświadczasz, że masz podstawę prawną do przekazania danych i że klienci dostali jasną informację o ich zbieraniu i wykorzystaniu.
Czy hashowanie SHA-256 to anonimizacja?
Nie. RODO definiuje pseudonimizację jako przetworzenie danych tak, żeby nie dało się ich przypisać osobie bez dodatkowych informacji (art. 4 pkt 5 RODO). Motyw 26 dodaje, że dane spseudonimizowane, które da się przypisać osobie przy użyciu dodatkowych informacji, nadal są danymi osobowymi. Hash e-maila idealnie pasuje do tej definicji: ten sam adres zawsze daje ten sam skrót, a Meta dopasowuje go właśnie dlatego, że zna skróty adresów swoich użytkowników.
Europejska Rada Ochrony Danych opublikowała w styczniu 2025 r. projekt wytycznych 01/2025 o pseudonimizacji, które idą w tym samym kierunku: pseudonimizacja zmniejsza ryzyko, ale nie wyjmuje danych spod RODO.
Po co więc hashować? Bo tego wymaga Meta i bo to realnie chroni dane w drodze: skrót nie zdradza adresu komuś, kto przechwyci samo zdarzenie. Meta opisuje zasady przygotowania danych w dokumentacji parametrów informacji o kliencie:
| Pole | Przed hashowaniem | Hashowane? |
|---|---|---|
E-mail (em) | usuń spacje z początku i końca, małe litery | tak |
Telefon (ph) | same cyfry z prefiksem kraju, bez symboli i zer wiodących | tak |
Imię, nazwisko (fn, ln) | małe litery, bez interpunkcji | tak |
Adres IP (client_ip_address) | prawdziwy adres klienta | nie, Meta zastrzega, że nigdy nie wolno go hashować |
User-Agent, fbp, fbc | wartości z przeglądarki | nie |
lead_id | identyfikator leada z formularza Meta | nie |
Convs normalizuje i hashuje e-mail oraz telefon na serwerze, zanim zdarzenie trafi do kolejki wysyłek. Telefon musi mieć prefiks kraju (np. +48…), a niepoprawny adres e-mail zatrzymuje zdarzenie z czytelnym błędem zamiast wysyłać śmieci. Szczegóły techniczne opisuje strona Meta Conversions API.
Na jakiej podstawie prawnej wysyłać dane do Mety?
RODO pozwala przetwarzać dane na jednej z podstaw z art. 6 ust. 1. W marketingu najczęściej wybiera się dwie:
- zgodę (lit. a): klient świadomie zgadza się na przekazanie danych w celach reklamowych; zgodę można wycofać, a Ty musisz umieć ją wykazać,
- uzasadniony interes (lit. f): wymaga testu równowagi, czyli oceny, czy Twój interes (pomiar i optymalizacja reklam) nie przeważa nad prawami klienta, oraz prawa do sprzeciwu.
Do tego dochodzą osobne przepisy o plikach cookies i dostępie do urządzenia, które dotyczą Piksela i identyfikatorów w przeglądarce. W praktyce skrypty marketingowe uruchamia się dopiero po zgodzie zebranej przez narzędzie do zarządzania zgodami (CMP).
Kilka sytuacji, które warto rozpisać osobno:
- Lead z formularza Meta. Wypełnienie formularza nie jest automatycznie zgodą na dalsze przetwarzanie. Zadbaj o treść formularza i link do polityki prywatności.
- Status z arkusza Google. Kolumna zgody powinna odzwierciedlać prawdziwą decyzję albo prawdziwą podstawę prawną, a nie być zaznaczana hurtem.
- Zamówienie ze sklepu. Dane z przeglądarki (
fbp,fbc, IP, User-Agent) pochodzą z urządzenia klienta, więc wymagają jego zgody na cookies marketingowe.
Jak to wygląda w Convs: każde zdarzenie wymaga potwierdzenia podstawy prawnej (consent=true), inaczej nie wejdzie do kolejki. Formularz Meta da się połączyć dopiero po potwierdzeniu podstawy prawnej przez administratora organizacji. Kolektor w sklepie nie zapisuje niczego i nie wysyła żadnych żądań, dopóki CMP nie przekaże zgody, a po jej wycofaniu usuwa stan lokalny. Narzędzie wymusza pytanie, ale odpowiedzi udzielasz Ty.
Czy potrzebna jest umowa powierzenia?
Tak, jeśli zewnętrzna firma przetwarza dane Twoich klientów w Twoim imieniu. Art. 28 RODO wymaga umowy, która określa przedmiot, czas trwania, charakter i cel przetwarzania, rodzaj danych i kategorie osób, a także obowiązki podmiotu przetwarzającego, m.in.:
- działanie wyłącznie na Twoje udokumentowane polecenie,
- poufność osób, które mają dostęp do danych,
- środki bezpieczeństwa z art. 32,
- zasady korzystania z dalszych podmiotów przetwarzających (za Twoją zgodą),
- pomoc w obsłudze żądań osób i zgłaszaniu naruszeń,
- usunięcie lub zwrot danych po zakończeniu usługi,
- udostępnienie informacji potrzebnych do audytu.
Umowę powierzenia podpisuje się, zanim wgrasz do narzędzia dane klientów. Convs zawiera ją z każdym klientem, w każdym planie, przed rozpoczęciem przetwarzania. Plan Indywidualny dodaje tylko możliwość negocjowania jej warunków, gwarantowany poziom usług (SLA) i uruchomienie Convs na własnym serwerze (to jeden program, który można postawić na własnej infrastrukturze). Porównanie planów znajdziesz w cenniku.
Jak długo przechowywać dane leadów i klientów?
RODO nie podaje liczby miesięcy. Zasada ograniczenia przechowywania (art. 5 ust. 1 lit. e) mówi tylko, że dane trzyma się nie dłużej, niż wymaga tego cel. Twoje zadanie to ustalić okres, zapisać, skąd się wziął, i usuwać dane automatycznie, a nie „kiedyś”.
Kilka granic wyznacza też sama Meta: Conversions API przyjmuje zdarzenia nie starsze niż 7 dni, a leady z formularzy da się pobrać przez 90 dni. Nie ma więc sensu trzymać surowych danych zdarzeń tygodniami „na wszelki wypadek”.
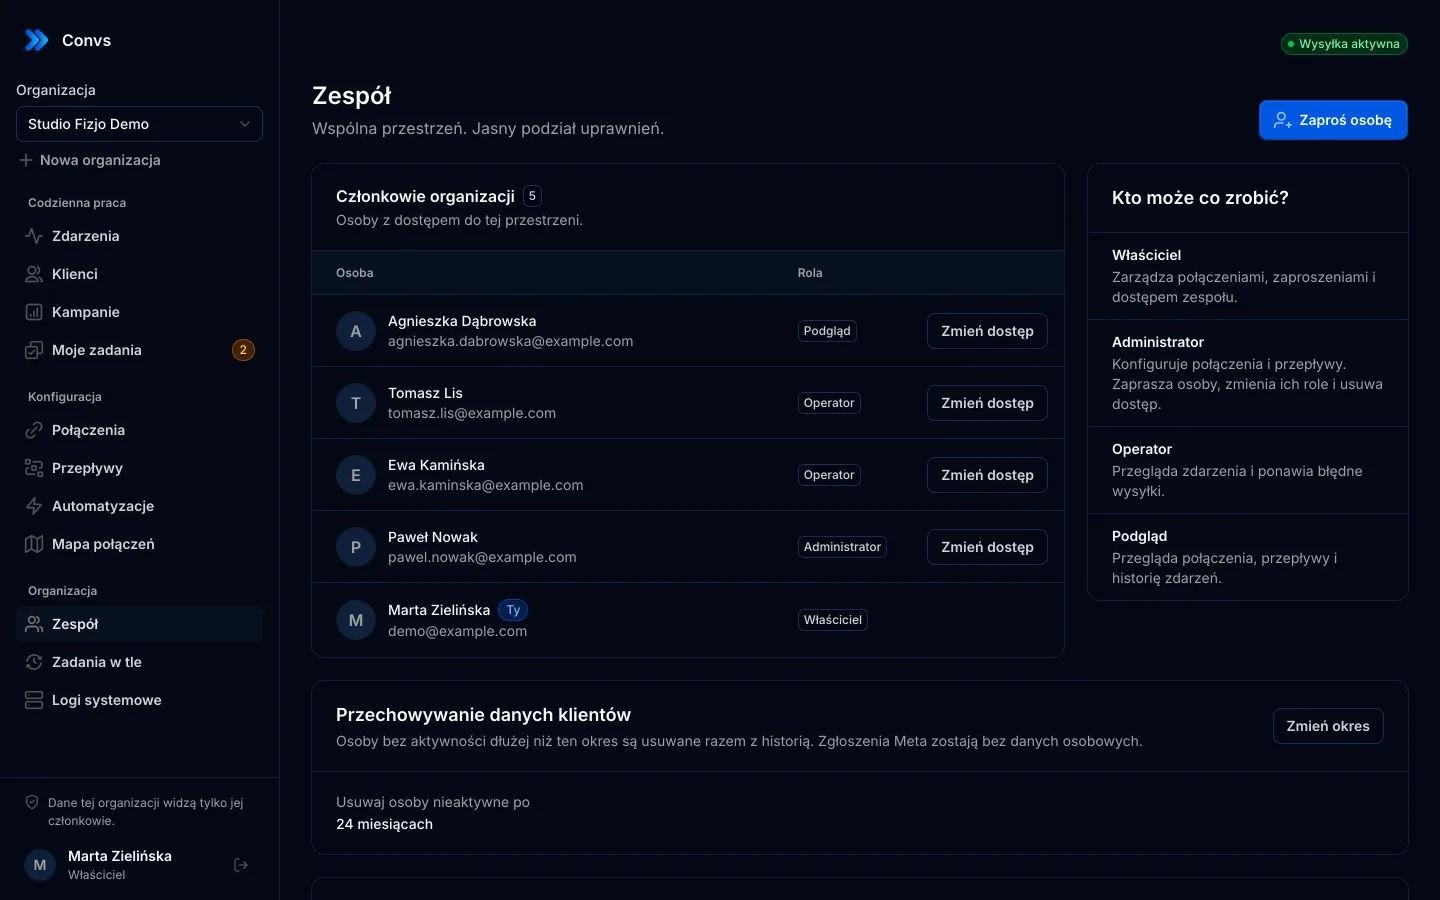
W Convs okres przechowywania ustawia właściciel lub administrator organizacji: od 6 do 120 miesięcy, domyślnie 24, liczony od ostatniej aktywności osoby. Codziennie w nocy hub usuwa osoby nieaktywne dłużej i zapisuje w logach systemowych, ile ich było. Osobę można też usunąć ręcznie z jej karty, co wymaga wpisania słowa „usuń”.
| Po usunięciu osoby znika | Po usunięciu osoby zostaje |
|---|---|
| dane osoby i jej historia, karty scalone do niej | identyfikatory zgłoszeń Meta i ich etapy (żeby nie zdublować zdarzeń) |
| treść zgłoszeń z formularzy i treść zdarzeń | skróty numerów z listy „Nie wysyłaj SMS” |
| dane uruchomień automatyzacji | odciski zdarzeń bez treści |
| niewysłane zdarzenia do Mety (są anulowane) | wpis w dzienniku audytu |
Krótsze terminy działają niezależnie od tego ustawienia:
- treść zdarzeń (payload) jest usuwana po 30 dniach,
- dane kontaktowe zapisane przy samym zgłoszeniu z formularza znikają po 30 dniach (osoba żyje dalej w kartotece według okresu przechowywania),
- dane osobowe w uruchomieniach i krokach automatyzacji są szyfrowane i usuwane po 30 dniach.
Lista „Nie wysyłaj SMS” zostaje po usunięciu osoby celowo: nie wolno zacząć pisać do numeru, który prosił o zaprzestanie. Przechowywane są tam tylko skróty numerów. Więcej o kartotece na stronie Kartoteka klientów.
Jakie zabezpieczenia warto sprawdzić w narzędziu?
Art. 32 RODO wymaga środków bezpieczeństwa „odpowiednich do ryzyka”. Przy narzędziu, które trzyma leady i tokeny do kont reklamowych, zapytaj dostawcę przynajmniej o te punkty:
| Pytanie | Jak to działa w Convs |
|---|---|
| Czy tokeny i dane są szyfrowane? | Tokeny OAuth, tokeny Meta, sekrety i treść zdarzeń są szyfrowane AES-256-GCM |
| Czy dane firm są od siebie oddzielone? | Każdy rekord należy do jednej organizacji, a serwer sprawdza członkostwo przy każdym żądaniu |
| Kto co widzi? | Role: właściciel, administrator, operator, podgląd. Podgląd widzi zamaskowany telefon i e-mail i nie widzi treści SMS |
| Czy logi zawierają dane klientów? | Logi wysyłek nie zapisują surowych treści zdarzeń ani odpowiedzi z błędami |
| Co z kopiami zapasowymi? | Kopie mają własny okres przechowywania i obejmują dane sprzed czyszczenia, więc trzeba go ustalić osobno |
Pełny opis zabezpieczeń jest na stronie Bezpieczeństwo.
Lista kontrolna przed włączeniem wysyłki
- Zapisz role stron: administrator, podmiot przetwarzający, rola Mety.
- Dla każdego źródła danych wybierz podstawę prawną i zapisz uzasadnienie (przy uzasadnionym interesie: test równowagi).
- Zaktualizuj politykę prywatności i treść formularzy: dane mogą trafić do Mety w celu pomiaru i optymalizacji reklam.
- Podpisz umowę powierzenia z dostawcą narzędzia, zanim wgrasz dane klientów.
- Ustaw okres przechowywania i dopisz go do rejestru czynności przetwarzania.
- Zacznij od trybu testowego z kodem testowym z Menedżera zdarzeń, a dopiero potem włącz wysyłkę produkcyjną.
Jeśli wysyłasz dane z arkusza, przeczytaj też konwersje offline z Arkusza Google do Mety, a o tym, które pola faktycznie pomagają w dopasowaniu, piszemy w artykule o Event Match Quality.
Czego narzędzie za Ciebie nie zrobi
Convs pilnuje technicznej strony: hashuje, szyfruje, wymaga potwierdzenia podstawy prawnej i usuwa dane po czasie. Nie zastąpi jednak decyzji administratora. Konkretnie:
- nie oceni podstawy prawnej ani nie przeprowadzi testu równowagi,
- nie jest narzędziem do zgód (CMP) i nie napisze polityki prywatności,
- nie cofnie danych, które Meta już przyjęła: usunięcie osoby anuluje tylko zdarzenia jeszcze niewysłane, a zdarzenie, które w chwili usunięcia było w trakcie wysyłki, może jeszcze dotrzeć,
- nie skraca okresu przechowywania kopii zapasowych, jeśli prowadzisz je sam na własnym serwerze.
Jeśli Twoja organizacja nie chce, żeby jakiekolwiek dane klientów opuszczały jej infrastrukturę, Conversions API w ogóle nie jest dla Ciebie, niezależnie od narzędzia. W pozostałych przypadkach dobrze ułożony proces plus narzędzie, które go wymusza, to rozsądny kompromis. Jeśli dopiero zaczynasz, najpierw przeczytaj, czym jest Meta Conversions API.
Najczęściej zadawane pytania
Czy zahashowany e-mail jest daną osobową?
Tak. SHA-256 zamienia adres w ciąg znaków, ale ten sam adres zawsze daje ten sam skrót, a Meta porównuje go ze skrótami adresów swoich użytkowników. RODO nazywa to pseudonimizacją (art. 4 pkt 5), a dane spseudonimizowane nadal są danymi osobowymi (motyw 26).
Czy do Conversions API potrzebuję zgody klienta?
Nie zawsze, ale zawsze potrzebujesz jakiejś podstawy prawnej z art. 6 RODO i informacji dla klienta. Najczęściej wybiera się zgodę albo uzasadniony interes. Pliki cookies i Piksel w przeglądarce wymagają zgody na mocy osobnych przepisów. Decyzję podejmuje administrator danych, najlepiej z prawnikiem.
Kto jest administratorem danych wysyłanych do Mety?
Ty, czyli firma, która zbiera leady i zamówienia. Według Warunków Narzędzi Biznesowych Meta przy dopasowaniu i pomiarze Meta Platforms Ireland działa jako podmiot przetwarzający, a przy danych o zdarzeniach z Twojej strony zbieranych narzędziami Mety obie strony są współadministratorami (art. 26 RODO).
Jak długo mogę przechowywać dane leadów?
RODO nie podaje liczby miesięcy. Wymaga, żeby dane trzymać nie dłużej, niż to potrzebne do celu (art. 5 ust. 1 lit. e). Ustal okres, zapisz uzasadnienie i usuwaj dane automatycznie. W Convs ustawiasz go w zakresie 6–120 miesięcy, domyślnie 24.
Czy po usunięciu osoby w Convs znikają też dane wysłane do Mety?
Nie. Usunięcie kasuje dane w hubie i anuluje niewysłane zdarzenia, ale nie cofa tego, co Meta już przyjęła. Tak samo wycofanie zgody w kolektorze sklepu nie wycofuje konwersji przekazanych wcześniej.